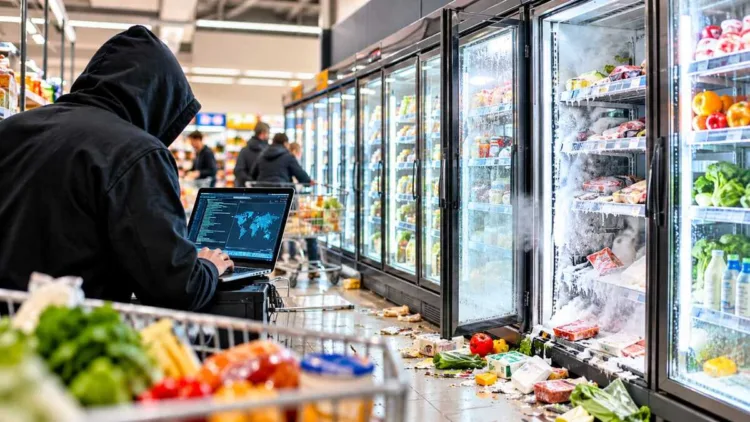
ಫ್ರಾನ್ಸ್ನಾದ್ಯಂತ ಕನಿಷ್ಠ 500 ಸೂಪರ್ಮಾರ್ಕೆಟ್ಗಳ ಶೈತ್ಯೀಕರಣ ವ್ಯವಸ್ಥೆಗಳನ್ನು ಹ್ಯಾಕರ್ಗಳು ತಮ್ಮ ನಿಯಂತ್ರಣಕ್ಕೆ ತೆಗೆದುಕೊಂಡು, ಫ್ರಿಜ್ಗಳ ತಾಪಮಾನವನ್ನು ಬದಲಾಯಿಸಿದ್ದಾರೆ. ಇದರಿಂದ ಮಾಂಸ ಮತ್ತು ಘನೀಕೃತ ಆಹಾರ ಪದಾರ್ಥಗಳು ಹಾಳಾಗಿದ್ದು, ಅವುಗಳನ್ನು ತ್ಯಜಿಸಬೇಕಾದ ಪರಿಸ್ಥಿತಿ ನಿರ್ಮಾಣವಾಗಿದೆ. ಅಕ್ಟೋಬರ್ 13ರಂದು ಈ ಸೈಬರ್ ದಾಳಿಯ ಹೊಣೆಗಾರರನ್ನು ಪತ್ತೆಹಚ್ಚಲು ತನಿಖಾಧಿಕಾರಿಗಳು ಪ್ರಯತ್ನಿಸುತ್ತಿದ್ದರು.
ಕ್ಯಾರಿಫೋರ್ (Carrefour), ಮೊನೊಪ್ರಿ (Monoprix), ಇಂಟರ್ಮಾರ್ಷೆ (Intermarché) ಮತ್ತು ಕೋಆಪರೇಟಿವ್ ಯು (Coopérative U) ಸೇರಿದಂತೆ ಪ್ರಮುಖ ಸೂಪರ್ಮಾರ್ಕೆಟ್ ಸರಪಳಿಗಳ ಮೇಲೆ ಈ ದಾಳಿ ನಡೆದಿದೆ. ಇಂಟರ್ನೆಟ್ಗೆ ಸಂಪರ್ಕ ಹೊಂದಿರುವ ಶೈತ್ಯೀಕರಣ ಉಪಕರಣಗಳಲ್ಲಿನ ಭದ್ರತಾ ದೌರ್ಬಲ್ಯಗಳು, ಹಳೆಯ ಸಾಫ್ಟ್ವೇರ್ ಮತ್ತು ಸಾಕಷ್ಟು ಸೈಬರ್ ಭದ್ರತಾ ಕ್ರಮಗಳ ಕೊರತೆಯ ಬಗ್ಗೆ ಈ ಘಟನೆ ಆತಂಕ ಮೂಡಿಸಿದೆ. ಯಾವುದೇ ಗುಂಪು ಈ ದಾಳಿಯ ಹೊಣೆ ಹೊತ್ತುಕೊಂಡಿಲ್ಲ. ಸುಲಿಗೆ ಹಣದ ಬೇಡಿಕೆ ಅಥವಾ ರಾಜಕೀಯ ಉದ್ದೇಶವನ್ನು ಪ್ರಕಟಿಸುವ ಹೇಳಿಕೆಯೂ ಹೊರಬಂದಿಲ್ಲ. ಇದರಿಂದ ತನಿಖಾಧಿಕಾರಿಗಳಿಗೆ ದಾಳಿಕೋರರನ್ನು ಪತ್ತೆಹಚ್ಚುವುದು ಸವಾಲಾಗಿದೆ.
ಫ್ರಾನ್ಸ್ನ ಒಟ್ಟು ಸೂಪರ್ಮಾರ್ಕೆಟ್ಗಳ ಪೈಕಿ ತುಲನಾತ್ಮಕವಾಗಿ ಕಡಿಮೆ ಪ್ರಮಾಣದ ಮಳಿಗೆಗಳು ಈ ದಾಳಿಗೆ ತುತ್ತಾಗಿದ್ದರೂ, ಇಂಟರ್ನೆಟ್ಗೆ ಸಂಪರ್ಕ ಹೊಂದಿರುವ ವಾಣಿಜ್ಯ ಮೂಲಸೌಕರ್ಯಗಳ ಮೇಲಿನ ಸೈಬರ್ ದಾಳಿಯಿಂದ ತಕ್ಷಣವೇ ಆರ್ಥಿಕ ಹಾನಿ ಉಂಟಾಗಬಹುದು ಎಂಬುದನ್ನು ಈ ಘಟನೆ ತೋರಿಸಿದೆ.
ಪ್ಯಾರಿಸ್ನ ಹಲವು ಸೂಪರ್ಮಾರ್ಕೆಟ್ಗಳಲ್ಲಿ ಹಾಳಾದ ಮಾಂಸ ಮತ್ತು ಕರಗಿದ ಘನೀಕೃತ ಆಹಾರ ಪದಾರ್ಥಗಳನ್ನು ಸಿಬ್ಬಂದಿ ದೊಡ್ಡ ತ್ಯಾಜ್ಯ ಸಂಗ್ರಹದ ತೊಟ್ಟಿಗಳಿಗೆ ಎಸೆಯಬೇಕಾಯಿತು. ಅಗತ್ಯ ಭದ್ರತಾ ನವೀಕರಣಗಳನ್ನು ಮಾಡದ ಶೈತ್ಯೀಕರಣ ವ್ಯವಸ್ಥೆಗಳಲ್ಲಿನ ಈಗಾಗಲೇ ತಿಳಿದಿದ್ದ ದೌರ್ಬಲ್ಯಗಳನ್ನು ಬಳಸಿಕೊಂಡು ಈ ದಾಳಿ ನಡೆಸಿರುವ ಸಾಧ್ಯತೆಯಿದೆ ಎಂದು ಸೈಬರ್ ಭದ್ರತಾ ತಜ್ಞರು ರಾಯಿಟರ್ಸ್ಗೆ ತಿಳಿಸಿದ್ದಾರೆ.
ಹಳೆಯ ಸಾಫ್ಟ್ವೇರ್ನಿಂದ ಶೈತ್ಯೀಕರಣ ವ್ಯವಸ್ಥೆಗಳಿಗೆ ಅಪಾಯ
ಫ್ರಾನ್ಸ್ನ ಸೈಬರ್ ಭದ್ರತಾ ಸಂಸ್ಥೆಯು ನಡೆಸಿದ ಪರಿಶೀಲನೆಯಲ್ಲಿ, ಡೆನ್ಮಾರ್ಕ್ನ ಡ್ಯಾನ್ಫಾಸ್ (Danfoss) ಕಂಪನಿ ಅಭಿವೃದ್ಧಿಪಡಿಸಿದ ಸಾಫ್ಟ್ವೇರ್ ಬಳಸುವ ಶೈತ್ಯೀಕರಣ ಘಟಕಗಳು ಹಾಗೂ ಕೋಪ್ಲ್ಯಾಂಡ್ (Copeland) ಮತ್ತು ಅದರ ಅಂಗಸಂಸ್ಥೆ ಡಿಕ್ಸೆಲ್ (Dixell) ಕಂಪನಿಗಳ ಸಾಫ್ಟ್ವೇರ್ ಬಳಸುವ ಉಪಕರಣಗಳು ದಾಳಿಗೆ ತುತ್ತಾದ ವ್ಯವಸ್ಥೆಗಳಲ್ಲಿ ಸೇರಿವೆ ಎಂಬುದು ತಿಳಿದುಬಂದಿದೆ.
ಅಕ್ಟೋಬರ್ 12ರಂದು ಡ್ಯಾನ್ಫಾಸ್ ಕಂಪನಿಯು ಪ್ರತಿಕ್ರಿಯಿಸಿ, ದಾಳಿಗೆ ತುತ್ತಾದ ಹಲವು ಘಟಕಗಳ ಸೇವಾ ಅವಧಿ ಮುಗಿದಿದ್ದು, ಅವುಗಳಿಗೆ ಇನ್ನು ಮುಂದೆ ಸಾಫ್ಟ್ವೇರ್ ಅಥವಾ ಭದ್ರತಾ ನವೀಕರಣಗಳು ಲಭ್ಯವಿರಲಿಲ್ಲ ಎಂದು ತಿಳಿಸಿತು. ಇನ್ನು ಕೆಲವು ಘಟಕಗಳು ಹಳೆಯ ಫರ್ಮ್ವೇರ್ (Firmware) ಬಳಸುತ್ತಿದ್ದವು ಎಂದೂ ಹೇಳಿತು.
ಗ್ರಾಹಕರಿಗೆ ತನ್ನ ವ್ಯವಸ್ಥೆಗಳ ಮೂಲಕ ಅಗತ್ಯ ರಕ್ಷಣೆ ಒದಗಿಸುವ ಹೊಣೆಗಾರಿಕೆಯನ್ನು ಪರಿಹರಿಸುವ ಬದಲು, ಕಂಪನಿಯು ಹಳೆಯ ಉಪಕರಣಗಳನ್ನು ಬಳಸುತ್ತಿರುವ ಗ್ರಾಹಕರತ್ತ ಗಮನ ಹರಿಸಿತು ಎಂದು ಮೂಲ ಲೇಖನ ಟೀಕಿಸಿದೆ. ಭದ್ರತಾ ಬೆಂಬಲ ಲಭ್ಯವಿರುವ ವ್ಯವಸ್ಥೆಗಳನ್ನು ನವೀಕರಿಸುವಂತೆ ಮತ್ತು ಹಳೆಯ ಉಪಕರಣಗಳ ಬದಲಿಗೆ ಹೊಸ ವ್ಯವಸ್ಥೆಗಳನ್ನು ಅಳವಡಿಸಿಕೊಳ್ಳುವಂತೆ ಡ್ಯಾನ್ಫಾಸ್ ಗ್ರಾಹಕರಿಗೆ ಸಲಹೆ ನೀಡಿತು. ಅಕ್ಟೋಬರ್ 13ರಂದು ಕಂಪನಿಯು ಹೆಚ್ಚಿನ ಪ್ರತಿಕ್ರಿಯೆ ನೀಡಲು ನಿರಾಕರಿಸಿತು.
ಕೋಪ್ಲ್ಯಾಂಡ್ ಕಂಪನಿಯು ತನ್ನ ವ್ಯವಸ್ಥೆಗಳಲ್ಲಿನ ಭದ್ರತಾ ದೌರ್ಬಲ್ಯವನ್ನು ಒಪ್ಪಿಕೊಂಡಿದ್ದು, ಅಪಾಯವನ್ನು ಕಡಿಮೆ ಮಾಡಲು ಬಾಧಿತ ಗ್ರಾಹಕರೊಂದಿಗೆ ಕೆಲಸ ಮಾಡುತ್ತಿರುವುದಾಗಿ ತಿಳಿಸಿದೆ. ತನ್ನ ಸೈಬರ್ ಭದ್ರತಾ ಕ್ರಮಗಳನ್ನು ಮತ್ತಷ್ಟು ಬಲಪಡಿಸುವುದಾಗಿಯೂ ಭರವಸೆ ನೀಡಿದೆ.
ಡ್ಯಾನ್ಫಾಸ್ನ ಹಳೆಯ ಫರ್ಮ್ವೇರ್ನಲ್ಲಿದ್ದ ಭದ್ರತಾ ದೌರ್ಬಲ್ಯಗಳನ್ನು ಈ ಘಟನೆಗೂ ಹಲವು ತಿಂಗಳುಗಳ ಮೊದಲೇ ಗುರುತಿಸಲಾಗಿತ್ತು. ಆಗಸ್ಟ್ 9ರಂದು ಸೈಬರ್ ಭದ್ರತಾ ಸಂಸ್ಥೆ ಕ್ಲಾರೋಟಿ (Claroty), ಡ್ಯಾನ್ಫಾಸ್ ಎಕೆ-ಎಸ್ಎಂ 800ಎ (AK-SM 800A) ನಿಯಂತ್ರಕದಲ್ಲಿನ ದೌರ್ಬಲ್ಯಗಳನ್ನು ಬಹಿರಂಗಪಡಿಸಿತ್ತು. ಈ ದೌರ್ಬಲ್ಯಗಳನ್ನು ಬಳಸಿಕೊಂಡು ಹ್ಯಾಕರ್ಗಳು ದೃಢೀಕರಣ ಪ್ರಕ್ರಿಯೆಯನ್ನು ಮೀರಿ, ಬಾಧಿತ ಸಾಧನಗಳಲ್ಲಿ ಕೋಡ್ಗಳನ್ನು ಕಾರ್ಯಗತಗೊಳಿಸಲು ಸಾಧ್ಯವಿತ್ತು. ಈ ದೌರ್ಬಲ್ಯಗಳಿಗೆ ಬಳಿಕ ಭದ್ರತಾ ತಿದ್ದುಪಡಿಗಳನ್ನು ಮಾಡಲಾಗಿದೆ.
ಶೈತ್ಯೀಕರಣ ವ್ಯವಸ್ಥೆಗಳನ್ನು ಹ್ಯಾಕರ್ಗಳು ನಿಖರವಾಗಿ ಯಾವ ವಿಧಾನದಿಂದ ತಮ್ಮ ನಿಯಂತ್ರಣಕ್ಕೆ ತೆಗೆದುಕೊಂಡರು ಎಂಬುದನ್ನು ತನಿಖಾಧಿಕಾರಿಗಳು ಸಾರ್ವಜನಿಕವಾಗಿ ಬಹಿರಂಗಪಡಿಸಿಲ್ಲ. ಸುಲಿಗೆ ಹಣದ ಬೇಡಿಕೆ ಇಲ್ಲದಿರುವುದು ಮತ್ತು ಯಾವುದೇ ಗುಂಪು ದಾಳಿಯ ಹೊಣೆ ಹೊತ್ತುಕೊಳ್ಳದಿರುವುದು ತನಿಖೆಯನ್ನು ಮತ್ತಷ್ಟು ಸಂಕೀರ್ಣಗೊಳಿಸಿದೆ.
ಈ ಭದ್ರತಾ ಅಪಾಯವು ದಾಳಿಗೆ ತುತ್ತಾದ ಸೂಪರ್ಮಾರ್ಕೆಟ್ಗಳಿಗೆ ಮಾತ್ರ ಸೀಮಿತವಾಗಿಲ್ಲ. ಇಂಟರ್ನೆಟ್ಗೆ ಸಂಪರ್ಕ ಹೊಂದಿರುವ ಸಾಧನಗಳನ್ನು ಪತ್ತೆಹಚ್ಚಲು ಬಳಸುವ ಶೋಡನ್ (Shodan) ಸೇವೆಯ ಮೂಲಕ ನಡೆಸಿದ ಪರಿಶೀಲನೆಯಲ್ಲಿ, ಅಕ್ಟೋಬರ್ 13ರಂದು ಕನಿಷ್ಠ 4,500 ಡ್ಯಾನ್ಫಾಸ್ ಇಂಟರ್ಫೇಸ್ಗಳು ಇಂಟರ್ನೆಟ್ನಲ್ಲಿ ಪ್ರವೇಶಿಸಲು ಸಾಧ್ಯವಾಗುವ ಸ್ಥಿತಿಯಲ್ಲಿದ್ದವು ಎಂದು ಮಾಧ್ಯಮ ವರದಿಗಳು ತಿಳಿಸಿವೆ.
ಫ್ರಾನ್ಸ್ನ ಸ್ಕ್ಯಾನಿಂಗ್ ಕಂಪನಿ ಒನಿಫೆ (Onyphe) ಪ್ರಕಾರ, ಅವುಗಳಲ್ಲಿ ಅಲ್ಪ ಪ್ರಮಾಣದ ವ್ಯವಸ್ಥೆಗಳು ಮಾತ್ರ ಇತ್ತೀಚಿನ ಸಾಫ್ಟ್ವೇರ್ ಆವೃತ್ತಿಯನ್ನು ಬಳಸುತ್ತಿದ್ದವು. ಸಾರ್ವಜನಿಕವಾಗಿ ಪ್ರವೇಶಿಸಲು ಸಾಧ್ಯವಿದ್ದ ಇಂಟರ್ಫೇಸ್ಗಳಲ್ಲಿ ಹಳೆಯ ಮತ್ತು ಭದ್ರತಾ ದೌರ್ಬಲ್ಯ ಹೊಂದಿರುವ ಆವೃತ್ತಿಗಳು ಇನ್ನೂ ವ್ಯಾಪಕವಾಗಿ ಬಳಕೆಯಲ್ಲಿದ್ದವು.
ನೆದರ್ಲ್ಯಾಂಡ್ಸ್ನಲ್ಲೂ ಪ್ರತ್ಯೇಕ ಸೈಬರ್ ಘಟನೆ: ಆನ್ಲೈನ್ ಸೇವೆಗಳಿಗೆ ಅಡಚಣೆ
ಫ್ರಾನ್ಸ್ನ ಸೂಪರ್ಮಾರ್ಕೆಟ್ಗಳ ಮೇಲಿನ ಸೈಬರ್ ದಾಳಿಯ ಸಮಯದಲ್ಲೇ, ನೆದರ್ಲ್ಯಾಂಡ್ಸ್ನ ಪ್ರಮುಖ ಚಿಲ್ಲರೆ ವ್ಯಾಪಾರ ಸಂಸ್ಥೆ ಅಹೋಲ್ಡ್ ಡೆಲ್ಹೈಜ್ (Ahold Delhaize) ಕೂಡ ಪ್ರತ್ಯೇಕ ಸೈಬರ್ ಭದ್ರತಾ ಘಟನೆಯನ್ನು ಎದುರಿಸಿತು. ಆದರೆ, ಈ ಎರಡು ಘಟನೆಗಳ ನಡುವೆ ಸಂಬಂಧವಿದೆ ಎಂಬುದಕ್ಕೆ ಯಾವುದೇ ಪುರಾವೆ ದೊರೆತಿಲ್ಲ.
ಅಕ್ಟೋಬರ್ 13ರಂದು ಕಂಪನಿಯು, ಅಕ್ಟೋಬರ್ 11ರ ಸಂಜೆ ಆರಂಭವಾದ ಸೈಬರ್ ಭದ್ರತಾ ಸಮಸ್ಯೆಯ ಬಳಿಕ ಕೆಲವು ವ್ಯವಸ್ಥೆಗಳನ್ನು ನಿಯಂತ್ರಿತವಾಗಿ ಮರುಚಾಲನೆಗೊಳಿಸುವ ಪ್ರಕ್ರಿಯೆ ಆರಂಭಿಸಿರುವುದಾಗಿ ತಿಳಿಸಿತು. ಅಕ್ಟೋಬರ್ 13ರ ತಡರಾತ್ರಿಯವರೆಗೂ ನೆದರ್ಲ್ಯಾಂಡ್ಸ್ ಮತ್ತು ಅಮೆರಿಕದ ಗ್ರಾಹಕರಿಗೆ ಸೇವೆ ನೀಡುವ ವೆಬ್ಸೈಟ್ಗಳು ಸ್ಥಗಿತಗೊಂಡಿದ್ದವು. ಇದರಿಂದ ಆನ್ಲೈನ್ನಲ್ಲಿ ವಸ್ತುಗಳನ್ನು ಆರ್ಡರ್ ಮಾಡುವ ಮತ್ತು ಮನೆಗೆ ವಿತರಣೆ ಪಡೆಯುವ ಸೇವೆಗಳು ಲಭ್ಯವಿರಲಿಲ್ಲ.
ಅಹೋಲ್ಡ್ ಡೆಲ್ಹೈಜ್ ಕಂಪನಿಯು ನೆದರ್ಲ್ಯಾಂಡ್ಸ್ನ ಆಲ್ಬರ್ಟ್ ಹೈಜನ್ (Albert Heijn) ಸೂಪರ್ಮಾರ್ಕೆಟ್ ಸರಪಳಿಯನ್ನು ನಿರ್ವಹಿಸುತ್ತದೆ. ಅಲ್ಲದೆ, ಅಮೆರಿಕದ ಪ್ರಮುಖ ದಿನಸಿ ಮಳಿಗೆಗಳಾದ ಸ್ಟಾಪ್ ಆ್ಯಂಡ್ ಶಾಪ್ (Stop & Shop) ಮತ್ತು ಜೈಂಟ್ ಫುಡ್ (Giant Food) ಸೇರಿದಂತೆ ಹಲವು ಸರಪಳಿಗಳನ್ನೂ ನಡೆಸುತ್ತದೆ.
ನೆದರ್ಲ್ಯಾಂಡ್ಸ್ನ ರಾಷ್ಟ್ರೀಯ ಸೈಬರ್ ಭದ್ರತಾ ಕೇಂದ್ರ (NCSC), ಈ ಘಟನೆ ಫ್ರಾನ್ಸ್ನ ಸೂಪರ್ಮಾರ್ಕೆಟ್ಗಳ ಮೇಲಿನ ಸೈಬರ್ ದಾಳಿಗೆ ಸಂಬಂಧಿಸಿದೆ ಎಂದು ತಾನು ಭಾವಿಸುವುದಿಲ್ಲ ಎಂದು ತಿಳಿಸಿದೆ.
ಚಿಲ್ಲರೆ ವ್ಯಾಪಾರ ಸಂಸ್ಥೆಗಳ ಕಾರ್ಯಾಚರಣೆಗಳು ಪರಸ್ಪರ ಸಂಪರ್ಕ ಹೊಂದಿರುವ ಡಿಜಿಟಲ್ ಮೂಲಸೌಕರ್ಯಗಳ ಮೇಲೆ ಹೆಚ್ಚು ಅವಲಂಬಿತವಾಗುತ್ತಿರುವುದರಿಂದ ಸೈಬರ್ ಭದ್ರತೆಯ ಅಪಾಯಗಳು ಹೆಚ್ಚುತ್ತಿವೆ ಎಂಬುದನ್ನು ಈ ಎರಡೂ ಘಟನೆಗಳು ತೋರಿಸಿವೆ. ಭದ್ರತಾ ನವೀಕರಣಗಳನ್ನು ನಿರ್ಲಕ್ಷಿಸಿದಾಗ ಅಥವಾ ಇಂಟರ್ನೆಟ್ಗೆ ಸಂಪರ್ಕ ಹೊಂದಿರುವ ಸಾಧನಗಳಿಗೆ ಸಮರ್ಪಕ ರಕ್ಷಣೆ ಒದಗಿಸದಿದ್ದಾಗ, ಶೈತ್ಯೀಕರಣ ವ್ಯವಸ್ಥೆಗಳು, ದಾಸ್ತಾನು ನಿರ್ವಹಣಾ ವೇದಿಕೆಗಳು ಮತ್ತು ಆನ್ಲೈನ್ ಸೇವೆಗಳು ಸೈಬರ್ ದಾಳಿಗೆ ತುತ್ತಾಗಬಹುದು.
ಫ್ರಾನ್ಸ್ನ ತನಿಖಾಧಿಕಾರಿಗಳು ದಾಳಿಕೋರರನ್ನು ಪತ್ತೆಹಚ್ಚುವ ಪ್ರಯತ್ನ ಮುಂದುವರಿಸಿದ್ದಾರೆ. ಅವರ ಗುರುತು, ಉದ್ದೇಶ ಮತ್ತು ದಾಳಿ ನಡೆಸಿದ ನಿಖರ ವಿಧಾನ ಇನ್ನೂ ತಿಳಿದುಬಂದಿಲ್ಲ. ಸಾವಿರಾರು ಶೈತ್ಯೀಕರಣ ವ್ಯವಸ್ಥೆಗಳ ಇಂಟರ್ಫೇಸ್ಗಳು ಇಂಟರ್ನೆಟ್ನಲ್ಲಿ ಪ್ರವೇಶಿಸಲು ಸಾಧ್ಯವಾಗುವ ಸ್ಥಿತಿಯಲ್ಲಿರುವುದು, ಚಿಲ್ಲರೆ ವ್ಯಾಪಾರ ಸಂಸ್ಥೆಗಳು ಸಾಫ್ಟ್ವೇರ್ಗಳನ್ನು ಕಾಲಕಾಲಕ್ಕೆ ನವೀಕರಿಸುವುದು, ಸಂಪರ್ಕಿತ ಉಪಕರಣಗಳಿಗೆ ಸಮರ್ಪಕ ಭದ್ರತೆ ಒದಗಿಸುವುದು ಮತ್ತು ಬೆಂಬಲ ಸ್ಥಗಿತಗೊಂಡ ಹಳೆಯ ವ್ಯವಸ್ಥೆಗಳನ್ನು ಬದಲಾಯಿಸುವುದು ಎಷ್ಟು ಮುಖ್ಯ ಎಂಬುದನ್ನು ಎತ್ತಿ ತೋರಿಸಿದೆ.
ವಿಕ್ರಮ ಓದುಗರ ವಾಟ್ಸಪ್ ಬಳಗಕ್ಕೆ ಸೇರಲು ಈ ಸಂಖ್ಯೆಯನ್ನು ನಿಮ್ಮ ಮೊಬೈಲ್ನಲ್ಲಿ ಸೇವ್ ಮಾಡಿಕೊಂಡು ನಮಗೊಂದು ಸಂದೇಶ ಕಳುಹಿಸಿ. ಮೊಬೈಲ್ ಸಂಖ್ಯೆ: 98800 21122